19 Maret 2017

Definisi Smartcard adalah

Smartcard adalah kartu plastik yang berukuran sama dengan kartu kredit yang di dalamnya terdapat chip silikon yang disebut microcontroller. Chip merupakan integrated circuit yang terdiri dari prosesor dan memori. Chip, seperti layaknya CPU (Central Processing Unit) di komputer, bertugas melaksanakan perintah dan menyediakan power ke smartcard. Smartcard merupakan pengembangan dari kartu magnetis, namun berbeda dengan kartu magnetis yang hanya dipakai sebagai tempat penyimpanan data, smartcard mempunyai kemampuan untuk memproses dan menginterpretasikan data, serta menyimpan data tersebut secara aman. Apalagi dengan perkembangan algoritma kriptografi, data yang disimpan akan dienkripsi terlebih dahulu, sehingga tidak mudah dibaca oleh pihak yang tidak berwenang/berhak. Hal ini akan mempersulit pemalsuan smartcard. Selain perbedaan dengan adanya chip, smartcard memiliki kapasitas memori yang lebih besar dari kartu magnetis.


Jenis Memory pada Smartcard Secara umum ada 3 jenis memori [ISO7816-95] yang digunakan :

a) ROM (Read Only Memory), berfungsi untuk menyimpan program utama dan sifatnya permanen.

b) RAM (Random Access Memory), berfungsi untuk menyimpan data sementara ketika proses sedang berjalan atau hasil penghitungan selama mengeksekusi perintah. Data yang disimpan di dalamnya akan hilang begitu smartcard dicabut (power hilang).

c) EEPROM (Electrically Erasable Programmable Read Only Memory), berfungsi untuk menyimpan program dan data yang sewaktu-waktu bisa diubah. Seperti halnya hard disk pada komputer, jenis memori ini akan tetap menyimpan data meskipun tidak ada power(permanen).

Ada 2 tipe smartcard, yaitu smartcard yang mempunyai mikroprosesor dan menawarkan kemampuan membaca, menulis dan melakukan penghitungan, seperti mikrokomputer kecil. Yang kedua adalah smartcard memori yang tidak mempunyai mikroprosesor dan digunakan hanya untuk tempat menyimpan. Smartcard memori menggunakan security logic untuk mengatur akses ke memori.

Secara komersial, industri membuat smartcard dalam beberapa varian, yaitu:

1. Memory cards. Smartcard jenis ini hanya berfungsi untuk menyimpan data,tidak mempunyai processor atau sistem keamanan yang canggih melainkan hanya perlindungan fisik (karena smartcard bersifat tamper proof).

2. Memory protected cards. Smartcard jenis ini mempunyai sistem keamananyang lebih canggih daripada memory cards, misalnya mekanisme password untuk mengakses smartcard.

3. Microprocessor cards. Smartcard jenis ini mempunyai processor sehingga dapat melakukan komputasi walaupun terbatas. Kemampuannya antara lain mengorganisasikan berkas (file) yang dilindungi dengan password.

4. Java cards. Smartcard ini dilengkapi dengan Java Virtual Machine demikian hingga dapat dimasukkan berbagai program ke dalamnya.

5. Public key cards. Smartcard ini mendukung public key cryptography (kriptografi asimetris) sehingga proses enkripsi/dekripsi dapat dilakukan secara internal dan dapat menyimpan key.

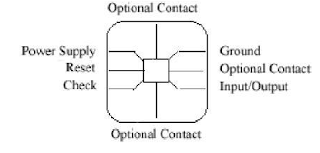
Pada umumnya, smartcard tidak berisi power supply, display atau keyboard. Smartcard berinteraksi dengan dunia luar dengan menggunakan antarmuka komunikasi serial melalui 8 titik kontak. Ukuran dan letak dari kontak tersebut didefinisikan didalam ISO 7816, bagian kedua. Gambar berikut menunjukkan kontak di dalam smartcard.

Smartcard dimasukkan ke dalam perangkat penerima smartcard (Card Acceptance Device/CAD), yang dapat dihubungkan dengan komputer. Istilah lain yang digunakan untuk CAD adalah terminal, reader dan IFD (interface device/perangkat antarmuka). Semuanya mempunyai fungsi dasar, yaitu menyediakan power ke smartcard dan membangun hubungan pertukaran data.

Pengertian Fuzzing adalah

Fuzzing merupakan salah satu metode pencarian bugs pada sebuah aplikasi. Dengan metode fuzzing, attacker berusaha mengirimkan "malformed string/data" dengan harapan aplikasi tersebut akan mengalami crash atau kegagalan operasi. Ketika aplikasi tersebut mengalami crash, attacker pun dapat memanfaatkan celah tersebut untuk menguasai komputer korban.

Hingga saat ini belum banyak orang yang memiliki pemahaman yang kuat dan mendalam tentang cara kerja teknik fuzzing. Pengujian fuzzing pertama dilakukan oleh Profesor Miller Barton, yang dianggap sebagai Bapak Fuzzing, yang melakukan pengujian terhadap operasi sistem canggih yang dimilii oleh aplikasi UNIX [2]. Pengujian ini lebih difokuskan pada keandalan kode daripada mencari masalah keamanan. Akar fuzzing berasal dari Analisis Nilai Batas atau Boundary Value Analysis (BVA) namun kemudian fuzzing berkembang lebih jauh lagi. Proses fuzzing berupaya memberikan masukan dari setiap kejadian yang akan menyebabkan perilaku program keluar dari yang semestinya.

Fuzzing sangat cocok untuk berbagai jenis pengujian karena kesederhanaannya. Fuzzing bisa dilakukan oleh siapa saja meskipun dia tidak memiliki pengetahuan mendalam tentang bagaimana sistem dan protokol bekerja. Fuzzing juga menguntungkan karena pendekatan mudah dan otomatis dalam mereproduksi pengujian sementara teknik manual menuntut kemampuan yang kuat dari pelakunya. Disamping itu pengujian secara manual memiliki kelemahan utama yaitu membutuhkan waktu yang sangat lama ketika melakukan proses pengujian.

Tujuan fuzzing terhadap aplikasi web tidak berbeda dari Pengujian Black Box, yaitu untuk menemukan perilaku pogram yang aneh. Teknik ini dilakukan untuk mendapatkan hak akses terhadap direktori web di bagian root seluruh seluruh informasi dari web tersebut dapat diketahui. Direktori web bagian root merupakan direktori di mana semua file yang berkaitan dengan web disimpan. Bentuk kerentananya adalah jika informasi direktori root sebuah web telah didapatkan maka memungkinkan seorang hacker untuk mempelajari informasi lebih lanjut, seperti memahami konfigurasi file atau mengambil file password.

Tujuan lain adalah untuk mengetahi apakah variabel masukan telah ditangani dengan benar. Pendekatan serupa dapat pula dilakukan untuk mengetahui respon sistem jika suatu variabel yang dilewatkan ke bahasa yang rentan dapat mengakibatkan buffer overflow. Situasi lain yang dapat muncul ketika dilakkan pengiriaman perintah yang salah ke server web. Sebuah permintaan yang dilakukan secara terus menerus bisa menyebabkan sistem menjadi tidak responsif sehingga dapat digunakan dalam serangan Denial-of-Service. Akhirnya, teknik fuzzing terhadap aplikasi web memungkinkan seorang hacker atau tester untuk membuat sebuah daftar lengkap berbagai kemungkinan kerentanan secara cepat.

Teknik fuzzing memungkinkan deteksi kerentanan keamanan yang kritis dalam periode waktu yang singkat untuk berbagai aplikasi, seperti yang ditunjukkan dalam dokumen ini. Adalah penting untuk mengatakan bahwa teknik fuzzing, meskipun menjadi efektif, bukanlah solusi akhir untuk mendeteksi semua kerentanan keamanan yang ada di aplikasi. Kerentanan keamanan Beberapa, karena sifat mereka, tidak mungkin untuk mendeteksi dengan teknik fuzzing.

Manfaat utama dari menggunakan metode fuzzing adalah kesederhanaan, efisiensi dan otomatisasi yang mengarah pada kecepatan yang cukup atas seluruh proses deteksi kerentanan keamanan. Metode ini berguna untuk menguji sejumlah besar aplikasi dan produk, hal ini dikonfirmasi oleh peningkatan jumlah alat fuzzer bebas dan komersial yang telah dirilis akhir-akhir ini.

Sumber :
Michael Howard, “Inside the Windows Security Push”, IEEE Security & Privacy, Pgs 57-61, January/February 2003.

4 jenis kejahatan cyber yang perlu diketahui pengguna pembayaran online

Pembayaran online berbasis web memiliki resiko keamanan yang sangat tinggi. Berdasarkan estimasi Paypal, diperkirakan 3,3% dari 124 konsumen Paypal mendapat email phising tahun 2011 dan mengalami kehilangan uang di Paypal. Paypal juga mengestimasi bahwa dari 75% email phishing seluruh dunia targetnya adalah pengguna Paypal dan eBay. Oleh karena serangan phising yang tinggi, Paypal telah melakukan proteksi phishing attack pada pengguna email yahoo, google dan facebook dengan teknologi Domain-based Message Authentication Reporting and Conformance (DMARC).

Selain serangan email phishing, ada beberapa isu kejahatan cyber yang mendapatkan perhatian besar dari Paypal. Pada konferensi Paypal di Munich, April 2011 tentang Information Security, Threats and Attacks Online (Barrett, Steingruebl, & Smith, 2011) ditetapkan beberapa kejahatan cyber yang perlu tingkatkan yaitu:
  1. Cybercrime adalah aktivitas kriminal dengan menggunakan komputer dan internet untuk mencuri, baik secara langsung maupun tidak langsung dari konsumen atau bisnis. Kerugian akibat cybercrime diperkiraan mencapai miliaran dolar (USD) per tahun. Berbagai jenis cybercrime adalah pencurian langsung uang dari rekening perbankan atau kartu kredit, pencurian identitas, serta pencurian intelektual properti.

  2. Cyber-spionase adalah proses hacking ke dalam sistem komputer untuk mencuri Informasi. Perbedaan utama dalam cyber-spionase adalah motivasi dibalik spionase itu dan reaksi jika spionase dipublikasikan.

  3. Cyber-terorism adalah serangan terhadap satu atau lebih bagian dari Internet. Serangan ini dimaksudkan untuk mencegah pengguna yang sah dapat menggunakan layanan berbasis Internet, untuk menanamkan rasa takut bahwa integritas layanan telah diganggu, dan yang paling penting untuk menimbulkan rasa takut pada kekuatan kelompok di balik serangan itu.

  4. Perang cyber, perbedaan antara cyber-terorism dan perang cyber ada tiga yaitu: niat, skala, dan aktor. Niat dalam perang cyber dapat berupa melumpuhkan target (ekonomi, komunikasi, layanan penting), atau untuk menciptakan kebingungan sebelum atau selama perang yang sebenarnya (kinetik). Dalam kasus perang cyber, aktor cenderung berada dibawah kontrol negara secara langsung, atau bergerak atas koordinasi dari negara.
Sumber : 
Barrett, M., Steingruebl, A., & Smith, B. (2011). Combating Cybercrime : Principles, Policies, and Programs. Conference on Information Security, Threats and Attacks Online. Munich: Paypal.

Pengertian Short Message Service (SMS) adalah

SMS adalah kemampuan untuk mengirim dan menerima pesan dalam bentuk teks dari dan kepada perangkat mobile ponsel. Teks tersebut bisa terdiri dari kata-kata atau nomor kombinasi alpha numeric. SMS diciptakan sebagai standar pesan (message) oleh ETSI (European Telecommunication Standar Institute) yang juga membuat standar GSM yang diimplementasikan oleh semua operator GSM. Panjang setiap pesan dalam SMS maksimal terdiri dari 160 karakter jika menggunakan alphabet Latin dan 70 karakter jika menggunakan alpahbet non-Latin seperti huruf Arab atau Cina.


SMS merupakan sebuah layanan yang banyak diaplikasikan pada sistem komunikasi wireless, memungkinkan dilakukannya pengiriman pesan dengan sistem eksternal, seperti email, paging, voice mail dan lain-lain. Aplikasi SMS merupakan aplikasi yang memiliki banyak peminat dan pengguna saat ini walaupun sudah banyak digantikan oleh aplikasi berbasis mobile seperti whatsapp, blackberry messenger, facebook messenger, line, dll.

Teknologi SMS memiliki beberapa keunggulan yaitu harganya murah, merupakan "Delivered Oriented Service", artinya pesan akan selalu diusahakan untuk dikirimkan ke tujuan jika suatu saat nomor tujuan tidak aktif atau di luar jangkauan, maka pesan akan disimpan di SMS Center (SMSC) Server yang selanjuntya akan dikiirimkan segera setelah nomor tujuan aktif kembali.

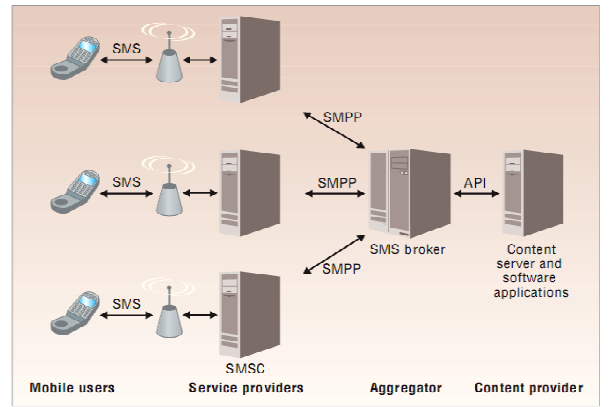
Setiap penyedia layanan mengoperasikan satu atau lebih SMSC. SMS dari pengguna ponsel dikirim melalui wireless dari menara seluler ke SMSC. Protokol akses SMSC memungkinkan interaksi antara dua SMSC atau interaksi internal antara eksternal Short-Message Entities (SMEs) dan SMS Center.

Agregator adalah badan usaha yang melakukan negosiasi perjanjian dengan penyedia jaringan. Agregator bertindak sebagai perantara (broker) yang menyediakan akses ke jaringan selular, untuk layanan pesan kepada pihak ketiga yang tidak memiliki hubungan langsung dengan jaringan selular.  Para agregator pesan menggunakan Short Message Peer to Peer (SMPP) untuk mempertahankan koneksi dengan jaringan Agregator biasanya menyediakan akses ke server mereka baik melalui SMPP atau menggunakan Application Programming Interface (API), khusus ditulis dalam Java, PHP, Perl dan sebagainya.

14 Maret 2017

Pengertian Application Programming Interface ( API ) adalah

Application Programming Interface (API) adalah sebuah teknologi untuk memfasilitasi pertukaran informasi atau data antara dua atau lebih aplikasi perangkat lunak. API adalah antarmuka virtual antara dua fungsi perangkat lunak yang saling bekerja sama, seperti antara sebuah word processor dan spreadsheet. Sebuah API mendefinisikan bagaimana cara programmer memanfaatkan suatu fitur tertentu dari sebuah komputer. API tersedia untuk sistem windowing, sistem file, sistem basis data dan sistem jaringan.

Perkembangan teknologi API berawal dari penciptaan sebuah subrutin sederhana yang menyediakan kemampuan interoeperability dan system modifiability untuk mendukung pertukaran data antar beberapa aplikasi. Subrutin tersebut hanya mampu melaksanakan perhitungan matematis sederhana hingga terbentuk sebuah API pustaka penghitungan yang hampir selalu ada pada setiap bahasa pemrograman. Dari sebuah subrutin sederhana tersebut mulai bermunculan gagasan-gagasan bagaimana API harus dikembangkan khususnya sejalan dengan berkembangnya paradigma pemrogramana berorientasi objek yang mengakibatkan sekumpulan subrutin sejenis dapat dikumpulkan menjadi sebuah kelas pembungkus subrutin-subrutin tersebut.

05 Maret 2017

Pengertian tanda tangan biometrik adalah

Biometrik berasal dari bahasa Yunani yaitu, bios yang berarti hidup dan metron berarti ukuran. Biometrik adalah suatu metode untuk mengenali manusia berdasar pada satu atau lebih ciri-ciri fisik atau tingkah laku yang unik. Alasan menggunakan Biometrik yaitu karena keterbatasan manusia memverifikasi segala hal hanya dari sisi:

a. Verifikasi berdasarkan kebendaan: semua data-data yang dibutuhkan berada pada suatu benda (seperti dokumen atau kartu kredit). Apabila hilang maka orang lain dapat memalsukannya atau menyalahgunakannya.

b. Verifikasi berdasarkan pengetahuan: biasanya menggunakan password, bahkan jika menggunakan algoritma enkripsi terbaikpun, tetap terdapat kunci yang bisa membukanya.

Keunggulan penggunaan biometrik yaitu:

a) Tidak dapat hilang atau lupa
b) Sulit di duplikasi, dibagikan ataupun dipindah tangankan
c) Keaslian lebih terjamin karena harusmenghadirkan person sebagai alat validasi

Karakteristik dari Biometrik dapat berupa:

a. Psikologis: dihubungkan dengan bentuk tubuh/badan. Misalnya fingerprints, face recognition, hand geometry, iris recognition atau DNA recognition.

b. Behavioral: di hubungkan dengan tingkah laku seseorang. Misalnya keystroke, signature, suara.

Tandatangan Biometrik (biometric signature) didefinisikan sebagai proses menurunkan kunci privat dari sampel biometrik dan menggunakan kunci privat tersebut untuk menandatangani e-dokumen. Kunci privat yang unik dapat dibangkitkan secara dinamis dari salah satu sampel biometrik tanpa memerlukan penyimpanan. Ini mengeliminir permasalahan tempat penyimpanan kunci privat dalam isu manajemen kunci privat. Pembangkitan kunci privat  ini  memudahkan penandatanganan dokumen seperti penandatanganan dokumen kapanpun dan dimanapun tanpa membawa fisik disk atau smart card.

Biometrik menunjukkan identifikasi otomatis dari seseorang berdasarkan psikologis atau karakter perilaku. Metode ini mengidentifikasi lebih baik daripada metode tradisional yang melibatkan password dan PIN. Biometrik mendeskripsikan keunikan fisik seseorang atau karakteristik perilakunya karena fitur seseorang dapat unik dan merupakan cara untuk mengidentifikasi seseorang dengan dasar hukum yang cukup.


Keyboard shortcut untuk microsoft excel

Kadangkala kita ingin mengetik microsoft excel dengan cepat dan menggunakan shorcut tertentu di keyboard yang memudahkan kita untuk mengetik. Berikut ini adalah daftar shortcut yang penting dan bisa mempermudah kita dalam pengetikan microsoft excel. Biasanya shortcut di keyboard yang paling sering digunakan adalah shortcut untuk copy yaitu CTRL + C atau untuk mempaste yaitu CTRL + V.  Adapun shortcut-shortcut lainnya jarang digunakan, walaupun demikian dapat pula digunakan jika memang sering sekali membuka menu tersebut, seperti beberapa contoh di bawah:

Daftar keyboard shortcut yang umum:

Ctrl + O   untuk membuka sebuah workbook
Ctrl + N   untuk membuat workbook baru.
Ctrl + S   untuk menyimpan.
Ctrl + P   untuk preview dan print.
Ctrl + W   untuk menutup workbook.
Ctrl + Z  untuk melakukan undo.
F1 untuk memunculkan bantuan.
F7 untuk menjalankan spelling check.
F9 untuk mengkalkulasi worksheets.
F4 untuk membuat referensi absolute, normal dan campuran.

Keyboard shortcut untuk navigasi:

Tab untuk pindah ke satu cell lain
Shift + Tab untuk pindah ke kiri satu cell.
Enter untuk pindah ke bawah satu cell.
Shift Enter untuk pindah ke atas satu cell.
Page down untuk pindah ke bawah satu halaman.
Page up untuk pindah ke atas satu halaman.
Ctrl + Home untuk pindah ke cell A1
Ctrl End untuk pindah ke cell terakhir.
F5 untuk memunculkan dialog box.
Alt + M untuk menujuk ke Formula

Keyboard shortcut untuk Formatting:

Ctrl + C untuk mengcopy.
Ctrl + V untuk mempaste.
Ctrl + B membuat huruf tebal.
Ctrl + I membuat huruf miring.
Ctrl + U membuat huruf digarisbawahi.
Ctrl + Shift + F untuk membuka format cell dialog box.
Ctrl + A untuk memilih semua.
Shift + Space untuk memilih semua baris.
Ctrl + Space untuk memilih semua kolom.
Ctrl + 9 untuk menyembunyikan baris yang dipilih.
Ctrl + 0 untuk menyembunyikan kolom yang dipilih.

Untuk penjelasan lengkap penggunaan shortcut ini dapat di download disini.

26 Februari 2017

10 fitur penting yang harus disetting untuk wireless router - wifi

Wireless router adalah sebuah perangkat yang dapat membagi akses internet tanpa bantuan kabel. Seringkali kita hanya membiarkan begitu saja perangkat wireless router itu tanpa perhatian sama sekali tentang fitur-fitur yang perlu diperhatikan sebelum melakukan setting wireless router. Pada pembahasan kali ini akan dibahas 10 fitur penting yang perlu diperhatikan ketika melakukan setingan wireless router baik di rumah, di sekolah maupun di tempat kerja.

1. Enkripsi 

Ketika anda mengaktivasi wireless router maka akan ditanyakan security mode yang harus dipilih, fitur sekuriti ini diperlukan agar wireless router kita aman dari gangguan orang lain. Bila dibiarkan terbuka maka orang lain akan dengan mudah menggunakan wireless router yang kita pakai.

Ada beberapa pilihan keamanan yang bisa dipakai yaitu WEP, WPA2-PSK atau WPA/WPA2-PSK ini bisa digunakan sesuai dengan kebutuhan.

2. MAC Adress Filter

Setiap perangkat yang bisa terkoneksi ke jaringan selalu memiliki identifikasi unik dalam bentuk 12 digit hexadesimal yang disebut sebagai MAC Address. MAC Address ini adalah kode dalam perangkat yang sudah bawaan pabrik dan tidak bisa dirubah. Ini memungkinkan kita untuk menyeleksi perangkat mana yang boleh dan perangkat mana yang tidak bolek terkoneksi.


Untuk alasan keamanan anda bisa melakukan blok terhadap perangkat yang tidak boleh mengakses ke jaringan.

3. Pengalihan Port (Port Forwarding)

Setiap paket data yang masuk ke jaringan selalu memasuki serangkaian port. Router menggunakan port untuk menyeleksi traffic ke berbagai jenis seperti http biasanya menggunakan port 80, email keluar menggunakan smpt port 25. Ada 65.536 total port, dan untuk alasan keamanan port tersebut biasanya di blok. Bila aplikasi atau layanan menggunakan jangkauan non-standar, router mungkin tidak bisa mengetahui ke perangkat mana data harus dialirkan.


Bila anda mengalami hal ini, anda perlu menggunakan fitur port forwarding. Port forwarding adalah suatu cara untuk memberitahu router bahwa ada port tertentu yang digunakan oleh perangkat tertentu masuk ke jaringan anda.  Contohnya adalah port forwarding untk Xbox One dan PS4 bahkan beberapa game seperti Call of Duty atau Star War: Battlefront bisa mendapatkan keuntungan dengan port forwarding ini sebagaimana Bittorrent clients.

4. Kualitas Layanan (Quality of Service)

Quality of Service (QoS) adalah cara untuk mengoptimasi kinerja di jaringan dengan memberikan prioritas tertentu terhadap traffic yang lain. Ketika bandwidth tercampur dengan berbagai aplikasi dan perangkat, aplikasi yang membutuhkan banyak bandwidth seperti video call atau online game dapat berjalan sangat lambat.


Dengan penentuan QoS, anda dapat dengan mudah menginstruksikan router untuk memprioritaskan perangkat  dengan mac address tertentu sebagai prioritas high, medium, atau low. Beberapa router juga kadang menawarkan dukungan Wi-Fi Multimedia (WMM) yang secara otomatis mengatur bandwidth yang dibutuhkan ketika mengakses suara, audio atau video agar lebih lancar.

5. Pemilihan kanal wifi (Channels)

Router wifi mentrasmisikan data ke berbagai channel. Bila pada suatu lokasi terdapat banyak wifi maka sinyal tersebut akan menggunakan channel yang sama sehingga sinyal akan terinferensi sehingga memperlambat akses.


Untuk pemilihan channel yang tepat pilih saja auto, namun bila tetap akses internet lambat maka kita harus merubah pemilihan channel ini manual sehingga diperoleh channel yang paling tepat digunakan. Anda bisa mengidentifikasi channel terbaik menggunakan WiFi Analyzer app untuk Android, WiFiInfoView untuk Windows, atau menggunakan Wireless Diagnostics tool bawaan pada OS X.

6. Wireless router 5 Ghz Band

Bila router anda mendukung 802.11ac Wi-Fi standard, maka router anda mendukung frekuensi 5 GHz dengan frekuensi lebih tinggi dari umumnya router lama di 2.4 Ghz. Kelebihan dari router frekuensi 5 Ghz adalah lebih kecil mendapatkan gangguan, lebih stabil dan lebih cepat, namun jangkauan lebih pendek dari router frekuensi 2.4 Ghz. Perlu diperhatikan, ketika menggunakan router dengan frekuensi 5 Ghz perangkat lain juga harus menggunakan frekuensi 5 Ghz, sebab bila frekuensi yang digunakan antar perangkat berbeda maka nantinya akan tidak terkoneksi.


7.  Pembagian akses file dari router (Shared access file)

Banyak router modern memungkinkan untuk port USB ada di dalamnya sehingga ketika external hard disk dihubungkan ke router maka hard disk tersebut dapat diakses dari komputer lain dalam jaringan. Router seperti ini mempermudah pembagian data file dari hard disk ke komputer-komputer lain melalui router.

8. Akses Tamu (Guest Access)

Mungkin suatu waktu teman kita datang ke rumah ingin mengakses password wifi di dalamnya selama 5 menit.  Untuk alasan keamanan kita bisa membuat guest acess di wifi sehingga tamu bisa dengan leluasa mengakses internet tanpa harus memberitahukan password router.


9. Kontrol orang tua (parental control)

Semakin banyak router yang dapat disetting parental control, tujuannnya adalah untuk membatasi akses internet untuk situs-situs yang berbahaya atau jangan diakses anak-anak. Kontrol orang tua ini seperti menggunakan MAC Address pada tablet atau laptop, sehingga perangkat tersebut tidak bisa mengakses situs-situs yang tidak diperbolehkan.

10 . Aplikasi manajemen wifi dari android

Umumnya berbagai fitur wifi yang telah dijelaskan sebelumnya dapat di akses melalui  web browser. Namun saat ini beberapa router juga memungkinkan akses router dari aplikasi smartphone seperti android.


Contohnya adalah Linksys dan Netgear, yang memiliki aplikasi iPhone dan Android untuk beberapa model terbarunya. Dengan aplikasi ini anda dapat mengelola guest access, parental control, diagnostic, dan setting QoS yang bisa melalui aplikasi smartphone.
Tutorial python : fungsi built-in / bawaan dalam python

Dalam sebuah pemrograman, sebuah fungsi memiliki peran yang penting untuk mempermudah pemanggilan algoritma pemrograman sehingga script dalam fungsi tersebut tidak terulang dan duplikasi beberapa kali di pemrograman. Cukup dengan memanggil nama fungsi tersebut maka keseluruhan script yang ada dalam fungsi itu akan dieksekusi. Kita sebenarnya telah menggunakan fungsi tersebut dibeberapa tutorial sebelumnya, seperti contoh dibawah:

>>> type(32)
<type 'int'>

Kalau kita memanggil fungsi type ini maka sebuah nilai integer akan diterjemahkan oleh interpreter dari tipenya sehingga sebuah angka 32 akan diterjemahkan sebagai integer berdasarkan fungsi ini. Ini adalah fungsi bawaan dari python dan sebenarnya script asli fungsi ini bisa jadi cukup panjang. Namun, dengan memanggil nama fungsinya kita bisa menghemat tempat untuk penulisan ulang script. Pada contoh di atas angka 32 adalah argumen sedangkan <type 'int'> adalah return value.

Python menyediakan sejumlah fungsi siap pakai dan pembuat pyhton telah menulis sejumlah fungsi untuk mempermudah pemrograman python. Contohnya adalah fungsi max dan min yang bisa dilihat pada contoh di bawah :

>>> max('Hello world')
'w'
>>> min('Hello world')
' '

Pada contoh fungsi di atas, fungsi max berfungsi untuk menemukan karakter string yang paling besar nilainya pada kalimat 'Hello world' yaitu karakter 'w'.  Adapun untuk fungsi min berfungsi untuk menemukan karakter yang paling kecil nilainya pada kalimat 'Hello world' yaitu karakter ' '.

Contoh fungsi bawaan lain dari python adalah fungsi len, seperti contoh di bawah:

>>> len('Hello world')
11

Fungsi len ini berfungsi untuk menghitung jumlah karakter yang ada pada sebuah kalimat berjenis string. Pada contoh diatas  kalimat 'Hello world' berjumlah 11 karakter.

Ada juga contoh fungsi lain untuk mengkonversi nilai dari string ke integer seperti contoh di bawah:

>>> int('32')
32
>>> int('Hello')
ValueError: invalid literal for int(): Hello

Sebuah string bisa dikonversi menjadi integer dengan fungsi int bila string tersebut berupa angka, namun bila string tersebut berupa huruf tidak bisa dikonversi dengan fungsi int ini.

>>> int(3.99999)
3
>>> int(-2.3)
-2

Angka desimal juga bisa dikonversi menjadi string dengan fungsi int dari 3.99999 menjadi angka 3 yang merupakan pembulatan ke bawah.

>>> float(32)
32.0
>>> float('3.14159')
3.14159

Fungsi float dapat mengkonversi angka integer menjadi angka desimal dari angka 32 menjadi 32.0. Fungsi float juga bisa mengkonversi string menjadi float.

>>> str(32)
'32'
>>> str(3.14159)
'3.14159'

Fungsi str dapat mengkonversi angka integer menjadi string atau mengkonversi angka float menjadi string seperti contoh di atas.

18 Februari 2017

Perbedaan dan pengertian SSH , SSL, TLS dan STARTTLS

Secure Shell (SSH), Secure Socket Layer (SSL), dan TLS (Transport Layer Security) semuanya merepresentasikan teknologi yang digunakan untuk menciptakan komunikasi yang aman antara klien dan server. Ketiga metode tersebut telah terbukti sebagai metode yang aman digunakan baik di jaringan nirkabel maupun kabel. Oleh karena itu dalam setiap koneksi jaringan ketiga metode ini selalui dipakai. Selain itu, pada ponsel android pada penyetingan email seringkali ditemukan istilah-istilah ini.

Secure Shell (SSH)

Secure Shell adalah pengganti dari Telnet. Tidak seperti telnet yang mentransmisikan data dengan teks melalui jaringan, SSH mengenkripsi seluruh data yang dikirim dari klien ke server. Metode ini juga memungkinkan otentifikasi dengan username dan password berbasis otentifikasi sertifikat keamanan. Metode ini umum digunakan di UNIX/Linux server dan perangkat jaringan seperti router dan switch.

15 Februari 2017

Kondisional if pada python : Tutorial python

Dalam pemrograman python, salah satu kekuatan untuk perancangan algoritmanya adalah kondisional if. Kondisional if adalah kondisional yang memberi pilihan jika kondisi A maka yang akan dilakukan tindakan A, jika kondisi B maka yang akan dilakukan adalah tindakan B dan selanjutnya. Untuk kondisional if di python sangatlah mudah, perlu diperhatikan bahwa pembeda antara pernyataan induk dengan anaknya dalam python adalah TAB, sebuah pernyataan di python tidak ditutup oleh tanda semikolon (;) tapi dibiarkan terbuka kemudian baris selanjutnya jika merupakan subnya maka hanya dipisahkan TAB.  Oleh karena itu, pyton lebih simpel dibandingkan dengan bahasa pemrograman karena induk dengan subnya dapat dipisahkan oleh TAB saja.

Tempat Camping dengan Pemandangan Alam Indah, di Kuningan, Jawa Barat

Bagi sobat travelling dan hobi menikmati pemandangan alam, aktivitas camping adalah salah satu aktivitas yang sangat ditunggu-tunggu di akhi...